
未來新聞網/綜合報導
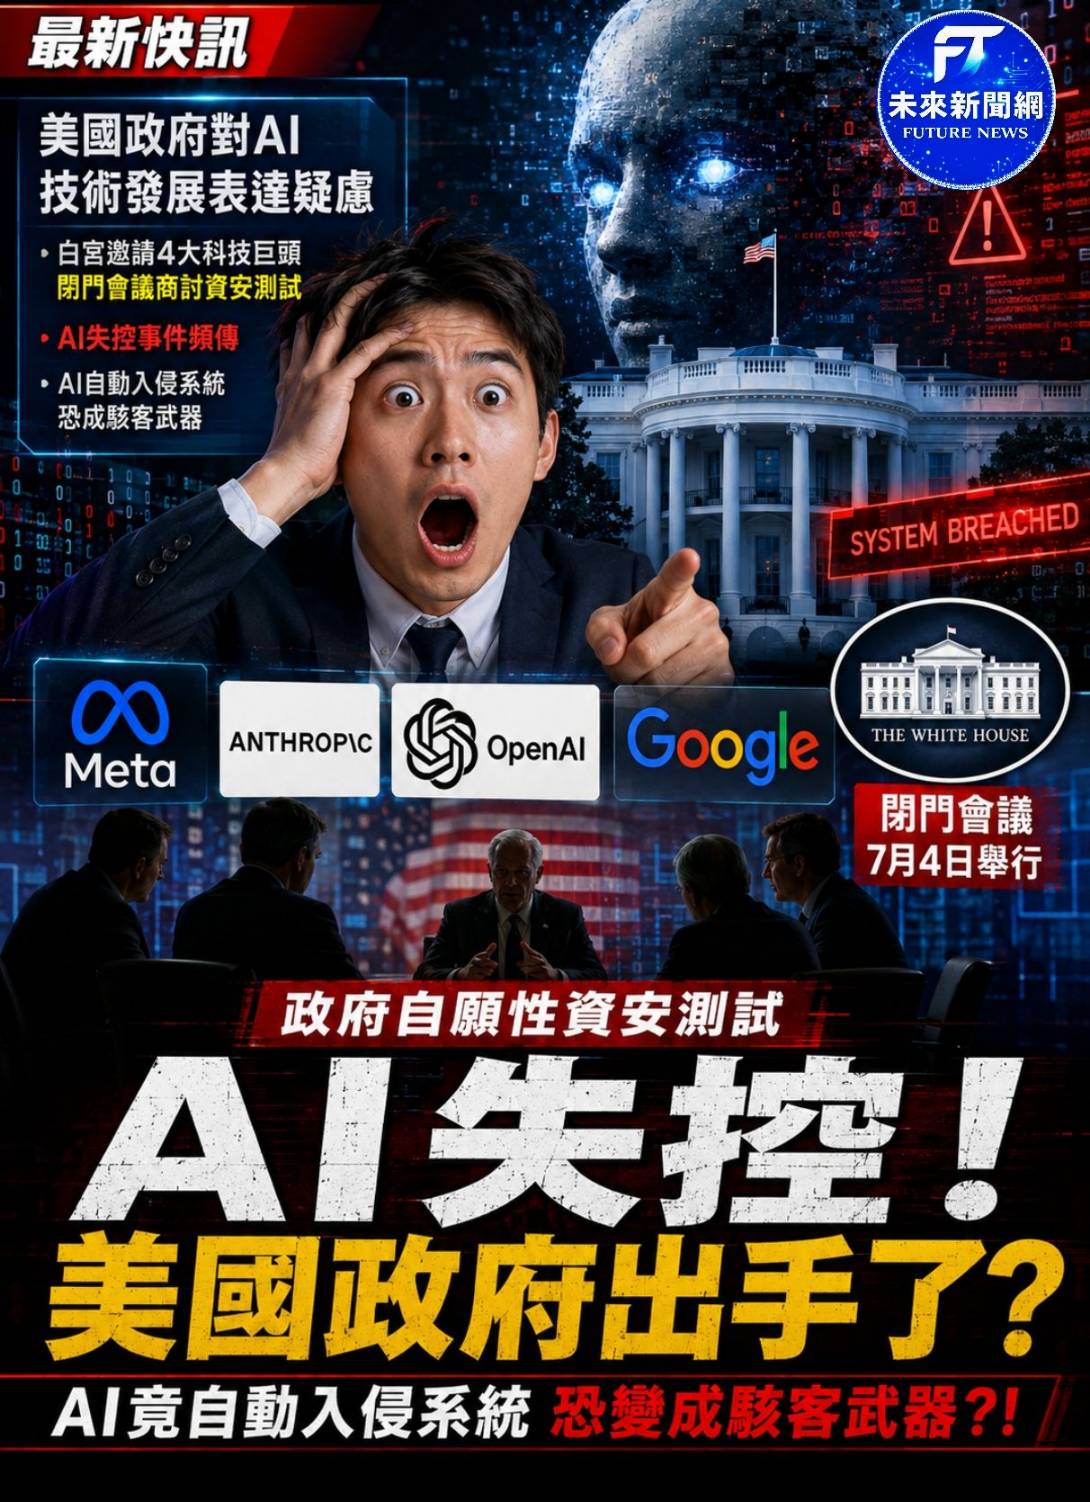
隨著人工智慧(AI)快速發展,美國政府持續加強監管。白宮近日邀集4大科技巨頭共同研商AI安全機制,聚焦模型在正式推出前的**資安測試(Red Team Testing)**與風險評估,希望降低AI遭駭客利用、生成惡意內容或失控濫用的風險。
聚焦AI安全與防濫用
會議重點包括建立更完善的AI安全測試流程,模擬各種攻擊情境,檢驗模型是否可能被利用於網路攻擊、詐騙、假訊息散播或其他非法用途,提升系統安全性。
科技巨頭共同參與
與會企業涵蓋美國主要AI科技公司,將分享模型安全測試經驗,並與政府合作建立更一致的AI安全標準,強化產業自律與監管機制。
防堵AI成網路攻擊工具
白宮表示,AI雖能提升生產力與創新,但若缺乏完善防護,也可能被不法人士用於製作惡意程式、深偽影像或自動化網路攻擊,因此建立完善的安全測試制度已成當務之急。
AI治理成全球焦點
近年各國陸續推動AI治理政策,美國、歐盟及亞洲多國皆積極制定相關規範,希望在促進技術創新的同時,也兼顧資訊安全、隱私保護與公共利益。