AI 原本被認為是幫助人類提升效率的工具,但現在,連全球最頂尖的科技公司都開始擔心——它可能正在把「網路攻防戰」推向一個前所未有的新時代。⚠️
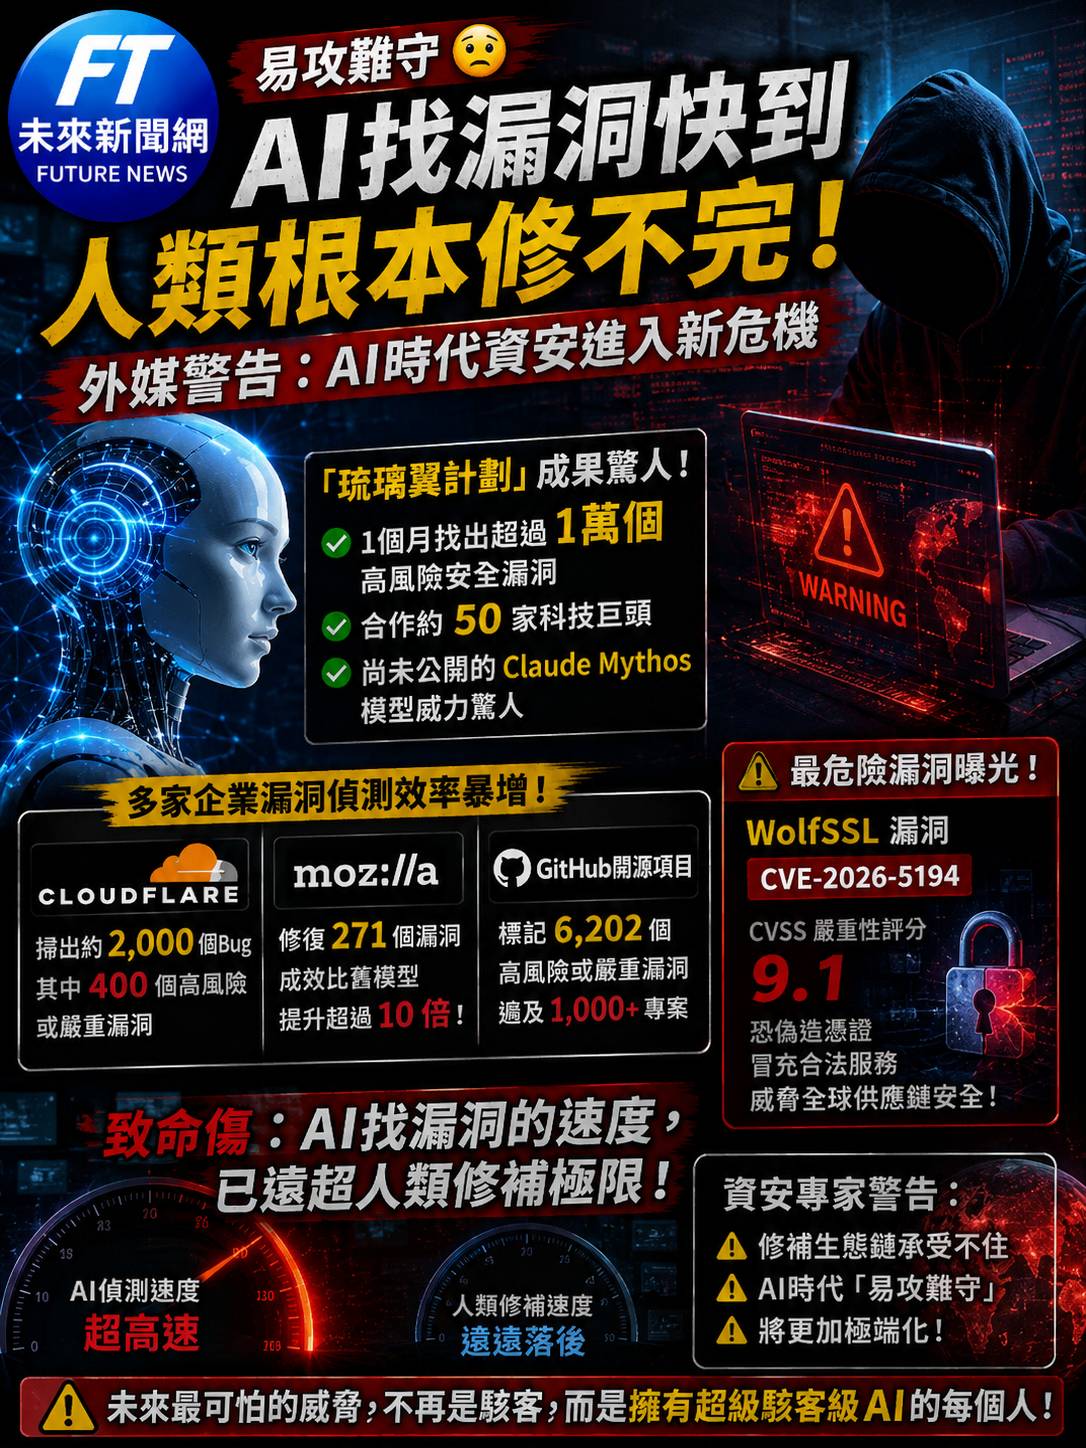
根據外媒報導,Anthropic 近期聯手多家科技巨頭,啟動一項代號「琉璃翼計劃(Project Glasswing)」的 AI 網路安全合作計畫。結果卻讓整個資安圈瞬間背脊發涼。
因為這套尚未公開的 AI 模型「Claude Mythos」,竟然只花短短一個月,就找出了超過 1 萬個高風險安全漏洞。😨
而最可怕的不是漏洞被找到,而是——AI 找漏洞的速度,已經快到人類根本修不完。
這場計畫是在今年 4 月啟動,Anthropic 將 Claude Mythos 有限度開放給全球約 50 家關鍵企業,包括雲端平台、瀏覽器、基礎設施與大型軟體公司。
結果一測下去,幾乎所有公司都被嚇到。
Cloudflare 靠這套 AI,直接在核心系統裡挖出大約 2,000 個程式 Bug,其中包含 400 個高風險甚至嚴重等級漏洞。
Mozilla 更誇張,利用 AI 深度掃描 Firefox 程式碼後,一口氣修掉 271 個漏洞,效率比過去舊模型提升超過 10 倍。🤯
甚至連 GitHub 上超過 1,000 個開源專案,也被 AI 掃描出 6,202 個高風險漏洞。
其中最受關注的,是嵌入式系統常用的 WolfSSL 加密通訊庫漏洞(CVE-2026-5194)。
這個漏洞的危險程度高達 CVSS 9.1 分。一旦被利用,駭客甚至可能偽造安全憑證、假冒合法服務,等於直接對全球供應鏈安全開了一道大門。
但真正讓科技圈開始不安的,是 Anthropic 自己也坦承:
現在最大的問題,已經不是「找不到漏洞」。
而是 AI 找漏洞的速度,遠遠超過整個世界修補漏洞的能力。😶
過去網路安全最大的難題,是沒人知道哪裡有洞。
現在則變成: 洞被 AI 瘋狂挖出來了, 但工程師根本來不及補。
因為修補漏洞不是按一個按鈕那麼簡單。
它牽涉到測試、部署、相容性、企業系統穩定、全球更新流程,很多大型企業甚至光一個修補流程,就可能跑上好幾週。
換句話說,AI 正在把「易攻難守」這件事,推向極端化。
以前駭客還需要時間研究漏洞, 未來 AI 可能幾分鐘內就能大量掃描、發現、甚至生成攻擊路徑。
而防守方,卻還困在層層流程與修補週期裡。
這場 AI 革命, 正在重新改寫整個網路安全世界的平衡。
未來最危險的,可能不再是某個天才駭客。
而是—— 每個人都開始擁有「超級駭客級 AI」的那一天。