
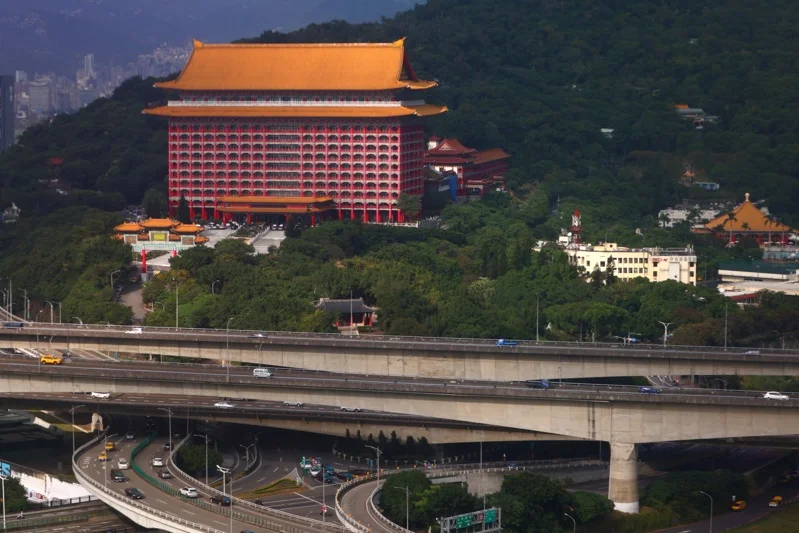
圓山大飯店資訊系統疑遭駭客入侵。飯店發布最新聲明指出,已確認部分系統曾遭未經授權存取,不排除有顧客個資遭竊取、外流風險,實際影響範圍仍待最終鑑識結果釐清。
圓山飯店表示,2月17日發現資訊系統出現異常狀況,經專業資安團隊調查後,確認為外部不法入侵行為。飯店指出,部分系統曾遭未經授權存取,且不排除部分顧客資料可能遭竊取之風險。對於本次資安事件可能引發社會大眾疑慮與不安,飯店鄭重致歉,強調資訊安全與個資保護是企業基本責任,也是社會信任的重要基礎,絕不輕忽。
圓山說明,已依「個人資料保護法」第12條規定,立即啟動最高等級資訊安全應變機制,包括切斷相關系統連線、全面進行數位鑑識調查與風險清查、強化帳號與權限控管、提升監控與防護層級,並依法完成主管機關通報,同時主動請法務部調查局啟動調查,後續亦將依規定辦理通知程序。
飯店強調,雖然原本已設置多層資安防護機制,但此次事件顯示資安威脅型態持續演變,仍面臨高技術性攻擊挑戰。事件發生後,已進一步強化防護層級與監測機制,並全面檢視內部管理與資安治理制度,將以最嚴謹態度檢討改進,務求回應社會期待。
圓山並表示,目前飯店營運正常,住宿、餐飲及會員服務皆持續提供,對於本次不法行為,將依法追究相關責任,絕不寬貸。
同時,飯店也再次呼籲消費者提高警覺,若近期接獲疑似來自圓山的可疑郵件、異常付款指示、要求提供帳號密碼或金融資訊的不明來電,務必審慎查證,並遵守「不點擊、不輸入、不提供」原則,以避免衍生後續風險。如有疑問,可主動聯繫飯店窗口確認。
圓山並表示,目前飯店營運正常,住宿、餐飲及會員服務皆持續提供,對於本次不法行為,將依法追究相關責任,絕不寬貸。
同時,飯店也再次呼籲消費者提高警覺,若近期接獲疑似來自圓山的可疑郵件、異常付款指示、要求提供帳號密碼或金融資訊的不明來電,務必審慎查證,並遵守「不點擊、不輸入、不提供」原則,以避免衍生後續風險。如有疑問,可主動聯繫飯店窗口確認。